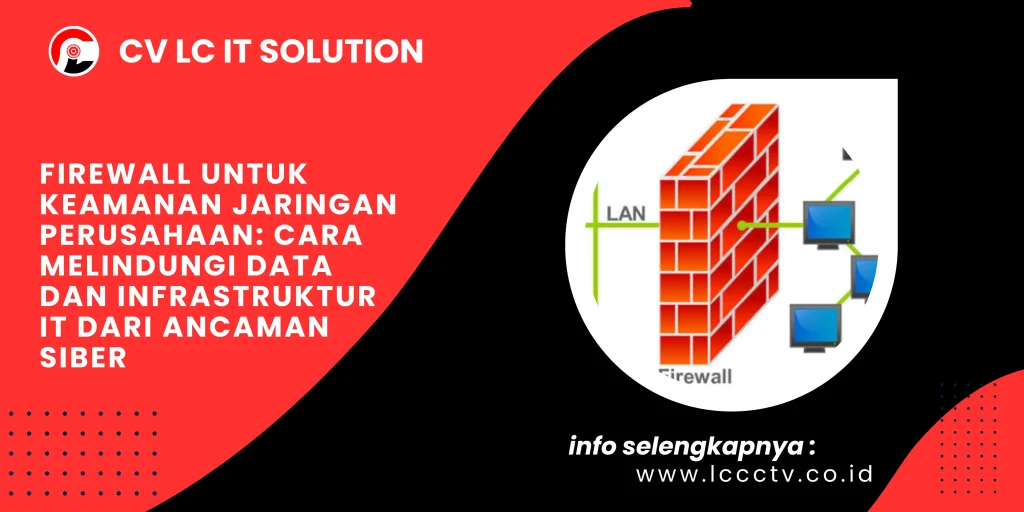
Firewall untuk keamanan jaringan perusahaan adalah sistem keamanan yang mengontrol lalu lintas data masuk dan keluar berdasarkan aturan tertentu untuk mencegah akses tidak sah, serangan siber, dan kebocoran data. Baik digunakan di kantor, pabrik, rumah sakit, sekolah, hotel, gudang, maupun instansi pemerintah, firewall menjadi salah satu lapisan pertahanan paling penting dalam menjaga infrastruktur IT tetap aman.
Daftar Isi
Seiring meningkatnya penggunaan layanan cloud, akses jarak jauh, dan perangkat IoT, perusahaan tidak lagi cukup mengandalkan antivirus saja. Firewall membantu menyaring setiap koneksi jaringan sehingga hanya lalu lintas yang diizinkan yang dapat mengakses sistem internal.
Apa Itu Firewall dan Mengapa Penting?
Firewall bekerja sebagai “gerbang keamanan” antara jaringan internal perusahaan dan internet. Seluruh lalu lintas data akan diperiksa berdasarkan kebijakan keamanan sebelum diizinkan melewati jaringan.
Fungsi utama firewall meliputi:
- Memblokir akses ilegal dari luar jaringan.
- Mengontrol komunikasi antarperangkat.
- Mencegah penyebaran malware.
- Mengamankan akses VPN.
- Melindungi server perusahaan.
- Mengatur hak akses pengguna.
Tanpa firewall, server, komputer, CCTV IP, perangkat IoT, hingga aplikasi bisnis menjadi lebih rentan terhadap ancaman siber.
Perbandingan Firewall dengan Sistem Keamanan Dasar
| Aspek | Firewall Enterprise | Keamanan Dasar (Router Standar) |
|---|---|---|
| Filter lalu lintas jaringan | ✔ Lengkap | Terbatas |
| Intrusion Prevention | ✔ Ya | Tidak |
| VPN Secure Access | ✔ Ya | Sebagian |
| Web Filtering | ✔ Ya | Tidak |
| Monitoring real-time | ✔ Ya | Terbatas |
| Segmentasi jaringan | ✔ Ya | Terbatas |
| Logging aktivitas | ✔ Lengkap | Minimal |
Firewall enterprise menawarkan perlindungan yang jauh lebih komprehensif dibandingkan fitur keamanan bawaan router biasa.
Ancaman Siber yang Dapat Dicegah Firewall
Firewall membantu mengurangi berbagai risiko keamanan seperti:
- Percobaan akses ilegal.
- Malware dan ransomware.
- Serangan brute force.
- Distributed Denial of Service (DDoS) dalam batas kemampuan perangkat.
- Penyalahgunaan akses internal.
- Komunikasi dengan server berbahaya.
- Kebocoran data melalui koneksi yang tidak sah.
Meskipun firewall sangat penting, perlindungan optimal tetap memerlukan kombinasi dengan antivirus, pembaruan sistem, autentikasi yang kuat, dan edukasi pengguna.
Jenis Firewall untuk Berbagai Kebutuhan
| Jenis Firewall | Fungsi Utama | Cocok Untuk |
|---|---|---|
| Packet Filtering | Penyaringan dasar paket data | Kantor kecil |
| Stateful Firewall | Memantau status koneksi | Perusahaan menengah |
| Next Generation Firewall (NGFW) | Firewall + IPS + Application Control | Perusahaan besar |
| Web Application Firewall (WAF) | Melindungi aplikasi web | Website & aplikasi |
| Cloud Firewall | Keamanan layanan cloud | Hybrid & cloud infrastructure |
| Unified Threat Management (UTM) | Keamanan terintegrasi | UKM hingga perusahaan |
Pemilihan jenis firewall harus disesuaikan dengan kompleksitas jaringan dan tingkat risiko organisasi.
Cara Kerja Firewall
1. Memeriksa Lalu Lintas Data
Firewall memeriksa setiap paket data yang masuk maupun keluar dari jaringan.
2. Mencocokkan Aturan Keamanan
Setiap koneksi dibandingkan dengan kebijakan keamanan yang telah dibuat administrator.
3. Mengizinkan atau Memblokir Akses
Jika koneksi memenuhi aturan, data diteruskan. Jika tidak, koneksi langsung ditolak atau diblokir.
4. Mencatat Aktivitas
Firewall menyimpan log aktivitas sehingga administrator dapat melakukan audit keamanan dan investigasi jika terjadi insiden.
Studi Kasus: Implementasi Firewall pada Perusahaan Manufaktur
Sebuah perusahaan manufaktur memiliki sekitar 185 karyawan, lebih dari 240 perangkat jaringan, serta beberapa server ERP, CCTV IP, dan mesin produksi yang saling terhubung.
Permasalahan
Sebelum menggunakan firewall enterprise:
- Jaringan sering menerima percobaan login dari alamat IP yang tidak dikenal.
- Tidak ada pembatasan akses internet berdasarkan divisi.
- Server ERP dapat diakses dari jaringan yang tidak semestinya.
- Administrator kesulitan melacak aktivitas jaringan karena minimnya pencatatan log.
Proses Implementasi
Tim melakukan:
- Audit jaringan selama 3 hari.
- Penerapan Next Generation Firewall.
- Segmentasi jaringan menjadi lima VLAN untuk divisi administrasi, produksi, tamu, CCTV, dan server.
- Konfigurasi VPN bagi karyawan yang bekerja dari luar kantor.
- Aktivasi fitur Intrusion Prevention System (IPS), web filtering, dan monitoring log.
Seluruh implementasi selesai dalam 7 hari kerja tanpa mengganggu operasional produksi.
Hasil
Dalam enam bulan pertama:
- Percobaan akses tidak sah yang mencapai jaringan internal berhasil difilter secara otomatis sesuai kebijakan keamanan yang diterapkan.
- Waktu investigasi insiden jaringan turun sekitar 60% karena administrator memiliki log aktivitas yang lebih lengkap.
- Penggunaan bandwidth menjadi lebih efisien setelah penerapan kebijakan akses aplikasi.
- Akses jarak jauh karyawan menjadi lebih aman melalui VPN terenkripsi.
Data Pendukung Manfaat Firewall
| Indikator | Dampak Operasional |
|---|---|
| Traffic Filtering | Mengurangi akses ilegal |
| VPN Secure Access | Mendukung kerja hybrid |
| Application Control | Mengontrol penggunaan aplikasi |
| Logging | Audit keamanan lebih mudah |
| IPS | Membantu mendeteksi dan memblokir ancaman tertentu |
| Segmentasi VLAN | Membatasi penyebaran risiko antarjaringan |
Sudut Pandang yang Jarang Dibahas: Firewall Bukan Hanya untuk Menahan Serangan dari Luar
Banyak perusahaan menganggap firewall hanya berfungsi memblokir hacker dari internet. Padahal, ancaman juga dapat berasal dari dalam jaringan, baik karena kesalahan konfigurasi, perangkat yang terinfeksi malware, maupun akses pengguna yang berlebihan.
Dengan menerapkan segmentasi jaringan, kebijakan akses berbasis peran, dan pemantauan aktivitas internal, firewall membantu membatasi dampak apabila terjadi insiden pada salah satu perangkat. Pendekatan ini dikenal sebagai defense in depth, yaitu membangun beberapa lapisan perlindungan sehingga risiko tidak menyebar ke seluruh infrastruktur.
Tips Memilih Firewall untuk Perusahaan
Sebelum memilih solusi firewall, pertimbangkan beberapa hal berikut:
- Sesuaikan kapasitas perangkat dengan jumlah pengguna.
- Pilih firewall yang mendukung VPN dan IPS.
- Pastikan tersedia fitur monitoring dan logging.
- Gunakan perangkat yang mudah diperbarui dan dikelola.
- Pertimbangkan integrasi dengan sistem keamanan lain.
- Pilih vendor yang menyediakan implementasi dan dukungan teknis.
Sebagai referensi tambahan, Anda juga dapat membaca artikel Jasa Pengadaan Barang IT, Supplier Perangkat IT Perusahaan, Instalasi Jaringan LAN Kantor, serta halaman pilar Solusi Infrastruktur IT dan Keamanan Jaringan.
Kesimpulan
Firewall merupakan komponen penting dalam strategi keamanan jaringan perusahaan karena mampu mengontrol lalu lintas data, membatasi akses yang tidak sah, dan membantu melindungi server serta perangkat dari berbagai ancaman siber. Implementasi yang tepat, disertai kebijakan keamanan dan monitoring yang baik, akan meningkatkan ketahanan infrastruktur IT organisasi.
Jika Anda membutuhkan konsultasi, implementasi, atau peningkatan sistem firewall untuk keamanan jaringan perusahaan, CV LC IT SOLUTION siap membantu mulai dari analisis kebutuhan, pengadaan perangkat, konfigurasi, hingga layanan maintenance.
Hubungi kami melalui:
- Customer Service: 081112013930
- Email: [email protected]